بهاء حسن: الأمن السيبراني لم يعد مسئولية قطاع واحد.. وتعميم تجربة البنك المركزي ضرورة لمواجهة الهجمات المتزايدة
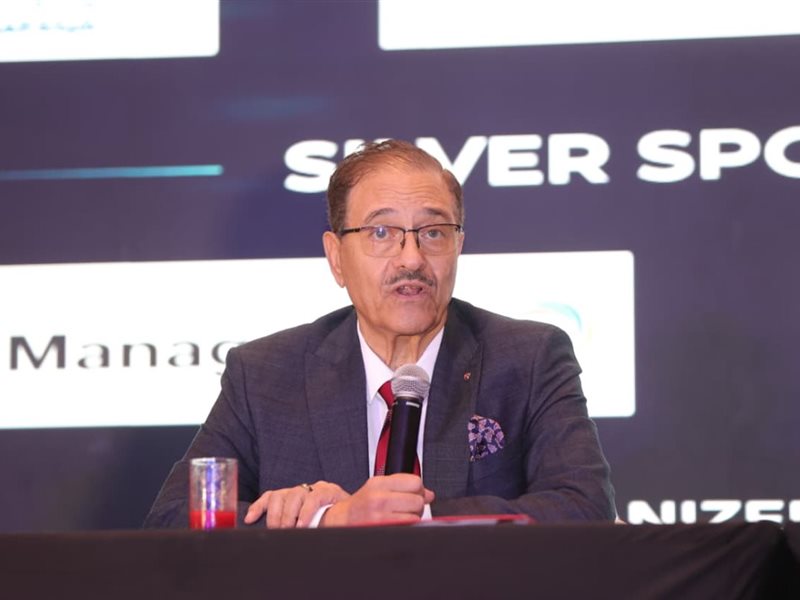
قال الدكتور بهاء حسن، رئيس المؤتمر العربي للأمن السيبراني، إن الاحتفال بالدورة العاشرة من المؤتمر هذا العام يمثل محطة مهمة في مسيرة بدأت منذ سنوات طويلة، مشيرًا إلى أن شركة iSec بدأت عملها في هذا المجال منذ عام 2007، وأسهمت في تخريج أجيال متخصصة في الأمن السيبراني، أصبح لها دور واضح في حماية المؤسسات وتعزيز جاهزيتها الرقمية.
مواجهة الهجمات المتزايدة
وتعقد الدورة العاشرة من المؤتمر برعاية وزارات الاتصالات وتكنولوجيا المعلومات، والمالية، والصناعة، والجهاز القومي لتنظيم الاتصالات، وبمشاركة عدد من الرعاة والشركاء المتخصصين في حلول الأمن السيبراني، في مقدمتهم iSec الراعي الماسي، وThreatLocker الراعي الاستراتيجي، إلى جانب CSE، وCompTIA، وDigital Defense Group، وManageEngine.
وأضاف حسن، خلال مؤتمر صحفي عقد على هامش فعاليات الدورة العاشرة من المؤتمر العربي للأمن السيبراني، أن ملف أمن المعلومات لم يعد مسؤولية قطاع واحد، موضحًا أن كل وزارة ومؤسسة أصبحت مطالبة بالتفكير في تكوين كوادرها المتخصصة القادرة على حماية بياناتها وأنظمتها الرقمية.
وأكد أن وزارة الاتصالات وتكنولوجيا المعلومات تقوم بدور مهم في دعم هذا التوجه، من خلال جهودها في تأهيل وتخريج دفعات قادرة على المساهمة في بناء منظومة وطنية أكثر جاهزية للتعامل مع تحديات الأمن السيبراني.
وأوضح حسن أن المؤتمر العربي للأمن السيبراني يسعى إلى بناء مجتمع معلوماتي عربي أكثر ترابطًا، يقوم على تبادل الخبرات والمعلومات بين الدول العربية، في إطار يحافظ على المصالح المشتركة ويعزز قدرة المنطقة على مواجهة التهديدات السيبرانية العابرة للحدود.
وأشار إلى أن الذكاء الاصطناعي أصبح سلاحًا مزدوجًا في ملف الأمن السيبراني، إذ يمكن أن يساعد في تقدير المخاطر واكتشاف الهجمات مبكرًا، لكنه في الوقت نفسه بات يستخدم في شن هجمات أكثر تعقيدًا، وهو ما يفرض مرحلة جديدة تتطلب قدرًا أكبر من اليقظة والتشارك بين المؤسسات والدول والخبراء.
وأكد حسن أن اهتمام مؤسسات الدولة بالمؤتمر يعكس إدراكًا متزايدًا لخطورة الملف، مشيرًا إلى مشاركة جهات ومؤسسات وطنية كبرى، من بينها الهيئة العربية للتصنيع، ووزارة الإنتاج الحربي، والقوات المسلحة، إلى جانب اهتمام متنامٍ من مسؤولي الدولة بملف التدريب وبناء الكفاءات في الأمن السيبراني.
وشدد على أن البداية الحقيقية لمواجهة التهديدات السيبرانية يجب أن تكون من ملف التدريب، موضحًا أن هناك مؤسسات كثيرة تحتاج إلى خبرات متخصصة، وأنه لم يعد مقبولًا التعامل مع الأمن السيبراني باعتباره بندًا ثانويًا أو رفاهية يمكن تأجيلها.
وقال إن كل المؤسسات مطالبة بوضع ميزانيات كافية لتغطية احتياجات الأمن السيبراني، سواء في التدريب أو البنية الفنية أو بناء القدرات، خاصة في ظل الزيادة اليومية في حجم الهجمات السيبرانية وتعقيدها.
وأشاد حسن بتجربة البنك المركزي المصري في هذا الملف، مؤكدًا أن الطفرة التي حدثت داخل القطاع المصرفي جاءت نتيجة وجود مسؤولين على قدر كبير من الوعي والمسؤولية، ألزموا البنوك بالإنفاق الجاد على التدريب وبناء الكوادر المتخصصة.
وأضاف أن البنوك المصرية أصبحت تمتلك كوادر مؤهلة للتعامل مع مخاطر الأمن السيبراني، بفضل الرؤية الاستباقية للبنك المركزي، داعيًا إلى تعميم هذه التجربة على جميع مؤسسات الدولة وشركات القطاع الخاص لمواجهة ما وصفه بطوفان الهجمات السيبرانية المتزايدة.
وأشار إلى أن السوق لا يزال يعاني نقصًا في عدد الكوادر المتخصصة في الأمن السيبراني، وأن نسبة كبيرة من هذه الكفاءات تتجه إلى العمل خارج مصر، وهو ما يفرض ضرورة الاستثمار بصورة أكبر في التدريب وربط الكوادر بالفرص المحلية.